ping 一下 update.googleapis.com 然后修改 translate.googleapis.com 的 hosts
分类目录归档:运维狗
破解excel保护
报错提示:
您式图更改的单元格或图表受保护,因而是只读的。
若要修改受保护单元格或图表,请先使用“撤消工作表保护”命令(在“审阅”选项卡的“更改”组中)来取消保护。可能会提示您输入密码。
解决方案:
1.vba破解
https://github.com/nullQ/docs/blob/main/vba_cracker_excel
如果vba也保护
1.修改excel文件的后缀为【.zip】,改为压缩包
2.打开压缩包后,进入【xl】文件夹,将文件【vbaProject.bin】拷贝出来。
3.使用 Hex Editor Neo二进制编辑器打开文件【vbaProject.bin】,搜索【DPB】,将【DPB】改为【DPX】保存。
4.将修改后的文件【vbaProject.bin】 放回到压缩包中,替换掉原来的文件。
5.将文件后缀【.zip】改回到原来的【.xlsm】
6.打开excel文件,进入VBA,查看代码,点击【工具】–>【VBA Project属性】
7.点击保护,重新设置密码
8.保存EXCEL文件,关闭后重新打开,输入设置的密码,已经可以查看源码了
2.修改后缀名
1、 把Excel文件的扩展名xlsx修改为Rar。瞬间Excel文件变成了压缩包。(不如果不显示后辍 ,选中工具栏中的文件扩展名选项)
2、双击打开压缩包,找到 xl – Worksheets,把受保护的工作表sheet1.xml拖动复制出来。
3、 用记事本打开sheet1.xml文件,搜protect快速找到保护代码并删除,保护后把文件拖回到压缩包中。
4、 重新把后辍名由rar改回xlsx,打开excel文件后发现工作表保护密码已删除。
win10 关闭 快速启动.
powercfg /h off
nginx更新ssl证书不生效
windows服务器上一套应用springboot做了接口,因为需要接入微信公众号, 所以需要做https
就在前面增加一个nginx做转发使用
先是在腾讯申请了免费的ssl证书
配置完成nginx之后访问域名发现报错:
原来腾讯的免费证书是单一域名证书,而我用的是二级域名
所以重新到后台生成一个二级域名的证书
新的证书放到服务器上,更新nginx配置并reload后,发现报错:NET::ERR_CERT_COMMON_NAME_INVALID
发现加载的证书还是主域名的证书
重启了springboot,关闭了nginx并重新开了,发现还是未能解决
搜索发现有人说是腾讯域名解析的时候 CDN的原因, 联系腾讯客服,未果
最后发现原来windows关闭了nginx窗口,进程中并未关闭
执行taskkill /IM nginx.exe /F
再次打开nginx,成功.
bat生成exe
;@echo off
;Title Converting batch scripts to file.exe with iexpress
;Mode 75,3 & color 0A
;Rem Original Script https://github.com/npocmaka/batch.scripts/edit/master/hybrids/iexpress/bat2exeIEXP.bat
;echo(
;if “%~1” equ “” (
;echo Usage : Drag and Drop your batch file over this script:”%~nx0″
;Timeout /T 5 /nobreak>nul & Exit
😉
;set “target.exe=%__cd__%%~n1.exe”
;set “batch_file=%~f1”
;set “bat_name=%~nx1”
;set “bat_dir=%~dp1”
;Set “sed=%temp%\2exe.sed”
;echo Please wait a while … Creating “%~n1.exe” …
;copy /y “%~f0” “%sed%” >nul
;(
;(echo()
;(echo(AppLaunched=cmd /c “%bat_name%”)
;(echo(TargetName=%target.exe%)
;(echo(FILE0=”%bat_name%”)
;(echo([SourceFiles])
;(echo(SourceFiles0=%bat_dir%)
;(echo([SourceFiles0])
;(echo(%%FILE0%%=)
;)>>”%sed%”;iexpress /n /q /m %sed%
;del /q /f “%sed%”
;exit /b 0[Version]
Class=IEXPRESS
SEDVersion=3
[Options]
PackagePurpose=InstallApp
ShowInstallProgramWindow=0
HideExtractAnimation=1
UseLongFileName=1
InsideCompressed=0
CAB_FixedSize=0
CAB_ResvCodeSigning=0
RebootMode=N
InstallPrompt=%InstallPrompt%
DisplayLicense=%DisplayLicense%
FinishMessage=%FinishMessage%
TargetName=%TargetName%
FriendlyName=%FriendlyName%
AppLaunched=%AppLaunched%
PostInstallCmd=%PostInstallCmd%
AdminQuietInstCmd=%AdminQuietInstCmd%
UserQuietInstCmd=%UserQuietInstCmd%
SourceFiles=SourceFiles[Strings]
InstallPrompt=
DisplayLicense=
FinishMessage=
FriendlyName=-
PostInstallCmd=<None>
AdminQuietInstCmd=
打脸记
GitHub Desktop 设置代理
找到 .gitconfig 配置文件,在文件结尾添加:
[http]
proxy = http://www.proxy.com:port
例子:
[http]
proxy = http://192.168.1.190:8580
ANOMALY: use of REX.w is meaningless (default operand size is 64)问题处理-已解决
问题描述:
在使用IDEA的git的功能的时候,始终提示未安装git.重新安装也是一样
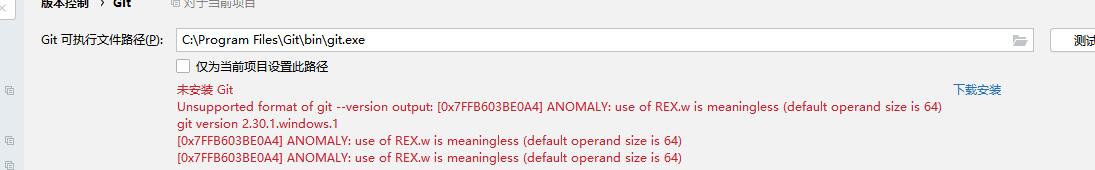
根据报错提示ANOMALY: use of REX.w is meaningless (default operand size is 64) 搜索得知,是因为某类的安全软件的钩子注入导致的
检测是否被安装监控的方法(直接cmd运行)
netstat -ano |findstr 8237
因为监控软件不能卸载,如果想卸载的话 传送门
尝试的解决方案
1:针对所有程序
注册表中增加项
计算机\HKEY_LOCAL_MACHINE\SOFTWARE\TEC\Ocular.3\agent\config 下 新建 [字符串值] hookapi_disins,数值数据: 1
2:针对特定程序
注册表中增加项
计算机\HKEY_LOCAL_MACHINE\SOFTWARE\TEC\Ocular.3\agent\config 下 新建 [字符串值] hookapi_filterproc_external,数值数据: cmd.exe;powershell.exe;git.exe;idea64.exe
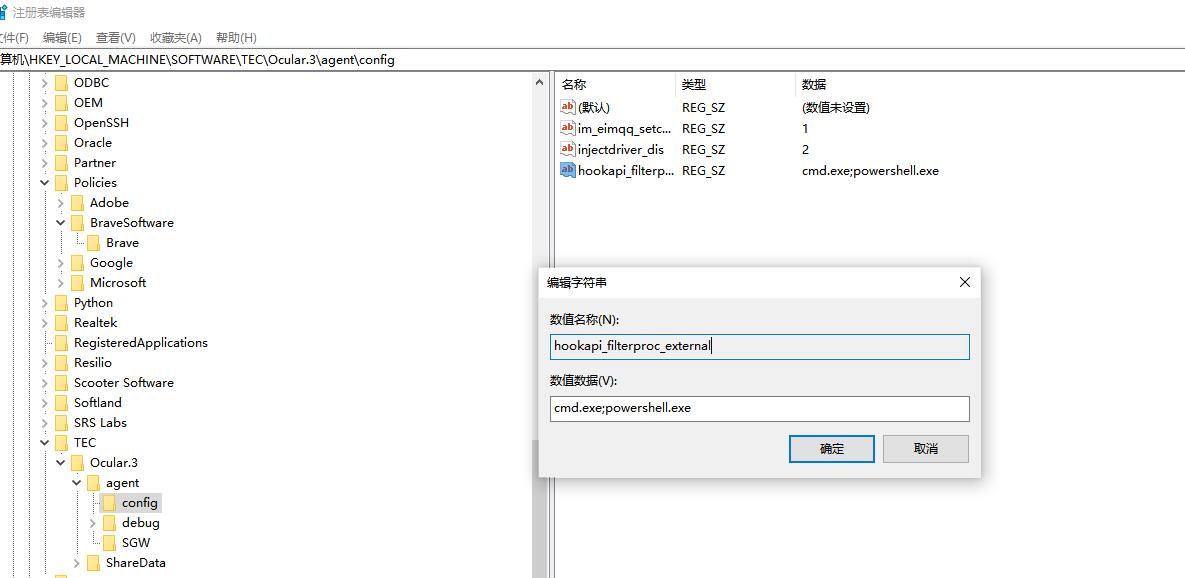
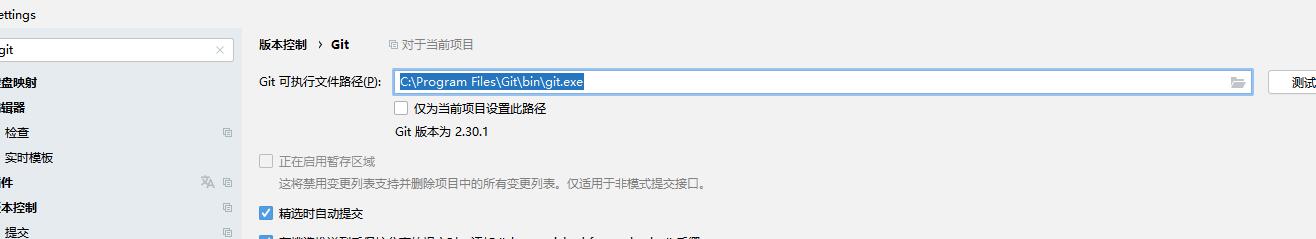
解决
PowerShel 目录带空格的CD命令的使用
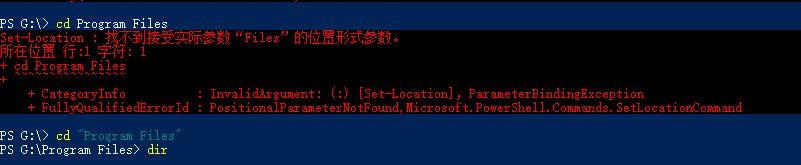
使用 双引号
使用bat运行程序后,cmd窗口不会自动关闭的解决方案
在日常维护中,经常重复执行某个程序,我们就会借助Windows的定时任务+bat来处理
比如
taskkill /F /IM test.exe
cd D:\FumaCRM8 Server
d:
test.exe
但是这样每次执行后,cmd窗口不会自动关掉,影响美观,尝试过使用exit,但是不起效,所以我们借用start命令.
taskkill /F /IM test
cd D:\FumaCRM8 Server
d:
start test.exe
这样就OK了